AWS VPC周りの設定を自分でやってみる (Part.1)
はじめに
「VPC の設定って何となくデフォルトのまま使っている」——AWSを使い始めたばかりの頃、私もそうでした。デフォルト VPC は手軽で便利な反面、パブリック/プライベートサブネットの分離や NAT ゲートウェイの役割といった、AWS ネットワーク設計の核心部分を理解しないまま進んでしまいがちです。
本記事では VPC を一から手動構築する手順を丁寧に解説します。作業を通じてルートテーブル・インターネットゲートウェイの動きを体感的に理解できます。同じ構成を試してみたい方の参考になれば幸いです。
構築するネットワーク構成の概要
今回作成するネットワーク構成は下図のとおりです。1つの VPC にパブリックサブネットとプライベートサブネットを配置し、パブリック側に NAT ゲートウェイを置くことでプライベートサブネットからのインターネットアクセスも可能にします。
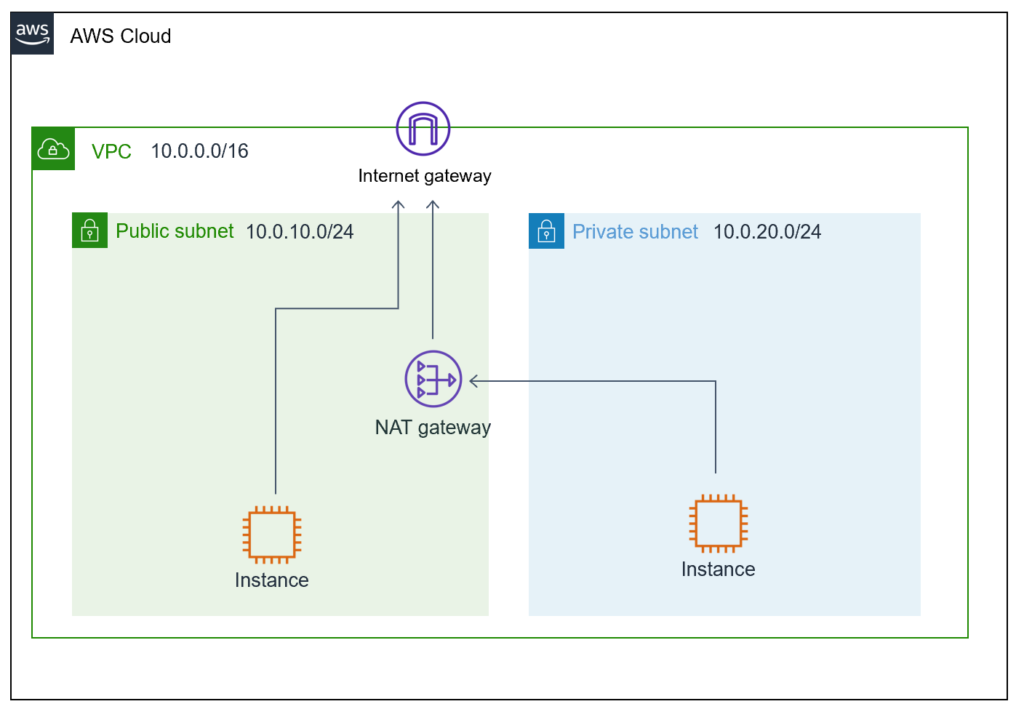
- VPC:10.0.0.0/16
- パブリックサブネット:10.0.10.0/24(AZ: ap-northeast-1a)
- プライベートサブネット:10.0.20.0/24(AZ: ap-northeast-1c)
- インターネットゲートウェイ:VPC にアタッチ
- NAT ゲートウェイ:パブリックサブネットに配置(Part.2 で設定)
VPC・サブネット・ルートテーブル・IGW の設定手順
1. VPC を作成する
VPC コンソールの「VPC 一覧」から「VPC を作成」をクリックします。今回は IPv4 CIDR を 10.0.0.0/16 に設定します。

作成直後は「DNS ホスト名」が無効になっています。この設定はパブリック IP を持つインスタンスに DNS 名(例: ec2-xxx.compute.amazonaws.com)を付与するかどうかを制御します。後で挙動を確認するため、ここでは一旦そのままにして次の手順へ進みます。

2. サブネットを作成する
課題:サブネットの CIDR は VPC の CIDR 範囲内に収める必要があります。
解決策:/24 サブネット2つ(10.0.10.0/24 と 10.0.20.0/24)を作成します。
サブネットメニューから2つのサブネットを作成します。
- パブリックサブネット:名前
my-subnet-public/ IPv4: 10.0.10.0/24 / AZ: ap-northeast-1a - プライベートサブネット:名前
my-subnet-private/ IPv4: 10.0.20.0/24 / AZ: ap-northeast-1c


作成後、「パブリック IPv4 アドレスの自動割り当て」がいいえになっている点に注意してください。EC2 インスタンス作成時に「自動割り当てパブリック IP」を「有効」に設定しないとパブリック IP が割り当てられません。

3. ルートテーブルを作成・関連付けする
VPC 作成時にデフォルトのルートテーブルが1つ自動生成されています。これをパブリックサブネット用として使用します。アクションメニューの「サブネットの関連付けを編集」から設定できます。

続けて、プライベートサブネット用のルートテーブルを新規作成します。

作成したルートテーブルをプライベートサブネットに関連付けます。

ルートテーブルへのルート追加は、NAT ゲートウェイ作成後に行います。
4. インターネットゲートウェイを作成・アタッチする
「インターネットゲートウェイ」メニューから新規作成し、アクション→「VPC にアタッチ」で先ほど作成した VPC に紐付けます。

IGW はサブネットではなく VPC に紐付くリソースです。この手順を自分で操作することで、IGW が VPC レベルのコンポーネントだと直感的に理解できます。

動作確認:DNS ホスト名とルートテーブルの設定ミスを体験する
5. DNS ホスト名が無効な状態で EC2 を起動する
パブリックサブネットに EC2 インスタンスを起動してみます。パブリック IPv4 アドレスは付与されていますが、パブリック IPv4 DNS 名は未割り当てです。

VPC の設定で「DNS ホスト名を有効化」し、インスタンスを再起動します。

再起動後、DNS 名が割り当てられていることを確認できました。

6. ルートテーブルに IGW ルートがない状態で SSH 接続を試みる
課題:この時点では SSH 接続が失敗します。
原因:パブリックサブネットのルートテーブルに「0.0.0.0/0 → IGW」のルートがまだありません。

7. ルートテーブルに IGW へのルートを追加する
パブリックサブネット用ルートテーブルを選択し、「ルートを編集」から 0.0.0.0/0 の宛先に IGW を指定します。

8. 再度 SSH 接続を確認する
ルート設定後、SSH 接続に成功しました。接続できない場合はセキュリティグループの SSH 許可(ポート 22)と秘密鍵の設定を再確認してください。

まとめ:VPC を一から構築して分かること
今回の作業で得られた知見をまとめます。
- VPC 作成直後は DNS ホスト名が無効。EC2 の DNS 名が必要な場合は VPC の設定で有効化する
- インターネットゲートウェイはサブネットではなく VPC に紐付くリソース
- パブリックサブネットの IGW 接続には「ルートテーブルへの 0.0.0.0/0 → IGW ルート追加」が必須
- サブネット作成時のパブリック IP 自動割り当てはデフォルト無効。EC2 起動時に明示的に有効化する
次回(Part.2)は、プライベートサブネットに配置した EC2 から NAT ゲートウェイ経由でインターネット接続する手順を解説します。